この記事でわかること
- QRコード詐欺とクイッシングの違い、被害が起こる仕組み
- よくある4つの詐欺手口と、不審なQRコードの兆候
- 安全に利用するための確認ポイント
- 読み取り・情報入力・決済後の状況別対処法
- 法人・自治体が実施したい掲示物管理と注意喚起
TOP > QRコードガイド > セキュリティ > QRコード詐欺の代表的な手口と被害を防ぐための対策
セキュリティ
街中の案内板や店舗のメニュー、メールなど、QRコードは日常のさまざまな場所で使われています。便利な一方、「読み取った先が本物のサイトなのか」「知らないうちに詐欺に巻き込まれないか」と不安を感じる人もいるでしょう。実際に、掲示物へ不審なQRコードを貼り付けたり、メールから偽サイトへ誘導したりする手口が確認されています。
QRコード詐欺への基本的な対策は、コードの出所を確かめ、アクセス前にURLを確認し、重要情報を入力する前に公式サイトや公式アプリから確かめ直すことです。 万一読み取ってしまっても、行った操作によって必要な対応は異なります。この記事では、代表的な手口、注意すべき兆候、被害を防ぐ方法、情報を入力してしまった場合の初動対応を順番に解説します。店舗や法人・自治体の運営担当者が実践できる予防策も紹介します。
2026年11月4日 読了時間:約7分
この記事でわかること
目 次
QRコード詐欺は、QRコードを入口として利用者を不正なページや操作へ誘導し、金銭や認証情報をだまし取ろうとする行為です。コードの見た目だけでリンク先を判断しにくいことと、店舗や公共施設などの掲示物が信用されやすいことが悪用されます。
**クイッシング(Quishing)**は、QRコードとフィッシングを組み合わせた呼び方です。フィッシングとは、実在する企業や組織になりすまし、偽サイトなどを通じてID、パスワード、カード情報といった重要情報を盗み取ろうとする行為を指します。クイッシングは、その誘導手段にQRコードを使うものです(参考:フィッシング対策協議会・利用者向けガイドライン2026年度版)。
すべてのQRコード詐欺が情報の詐取だけを目的とするわけではありません。偽の支払先へ送金させる、不要なアプリをインストールさせるといったケースも考えられます。本記事では、偽サイト誘導を中心とするクイッシングと、QRコードを入口とした決済関連の詐欺を合わせて解説します。安全対策全般は、QRコードのセキュリティ対策で解説しています。
用語解説
フィッシング 公式サイトを装った偽ページやメッセージで利用者をだまし、認証情報などを入力させて盗み取る手口。QRコードに限らず、メール、SMS、広告などでも起こります。
QRコードにはWebサイトのURLなどの情報を記録できます。スマートフォンで読み取ると、対応するリンクや操作が画面に表示されます。しかし、四角い模様を見ただけでは、正規サイトのURLなのか、似せた別ドメインなのかを利用者が判断するのは困難です。
例えば、正規の案内板に偽のQRコードを重ねると、利用者は「施設が設置した案内」と考えて読み取る可能性があります。メールでは、請求や本人確認を急がせる文章にQRコードを添え、利用者が普段使うブックマークを経由せず、直接偽サイトへ向かうよう誘導することがあります。
ただし、QRコードを見たことや、カメラで読み取ったことだけで、必ず情報が盗まれるわけではありません。 主な被害の分岐点は、情報入力や送金などの操作です。端末の脆弱性を悪用するリスクもあるため、更新を続け、操作内容に応じて対処しましょう。
主な被害は、アカウントの不正利用、金銭被害、個人情報の流出、不審なアプリの導入です。IDとパスワードを盗まれると、同じ組み合わせを使う別のサービスにも不正ログインされるおそれがあります。認証コードを求められる場合もあり、入力要求を信用しないことが重要です。
被害が疑われたら、自分が行った操作を整理してください。URLの表示、情報入力、決済では優先すべき対応が異なります。口座やカード情報を入力した場合は、提供元への連絡を急ぎましょう。
手口の共通点は、利用者が正規の案内だと思い込む状況を作り、確認する前に次の操作へ進ませることです。具体的な場面を知っておくと、見知らぬコードを前にしたときに判断しやすくなります。
ポスターや案内板のQRコードを、不審なシールで覆う手口です。利用者が正式な案内と誤解する危険があります。正規のWebサイトではなく、偽のキャンペーンページや情報入力画面に誘導される危険があります。
国内でも、2025年10月に電気通信大学が、京王線の車内広告に不審なQRコードのシールが貼られた事案を公表しています。同大学は、その広告には本来QRコードを掲載しておらず、広告の撤去・点検や警察への相談を行ったと説明しています。この事例は不正な貼付けの確認事例であり、リンク先での金銭被害まで確認されたという意味ではありません(出典:電気通信大学の公表資料)。
シールの重なり、周囲の紙質との違い、施設の案内内容と合わない誘導が見られたら、その場で読み取らず運営者に確認しましょう。掲示物の予防・点検の詳細は、QRコードの改ざん・すり替えを防ぐ方法で補完します。
「アカウントに問題がある」「本人確認が必要」などのメールにQRコードを載せ、スマートフォンで読み取らせる手口です。パソコンでメールを受信し、スマートフォンでコードを読み取ると、誘導先URLの確認がおろそかになるおそれがあります。
フィッシング対策協議会の「フィッシングレポート2025」でも、QRコードを悪用したフィッシングメールが取り上げられています(出典:フィッシングレポート2025)。送信元の表示名が知っている会社であっても、それだけで本物とは限りません。期限切れやアカウント停止を強調する場合ほど、メール内のコードや連絡先を使わず、普段利用している公式アプリやブックマークから確認してください。
料金支払い用と見せかけたQRコードから、正規の決済画面に似せたページを開かせる手口です。駐車場の精算案内やイベント参加費など、利用者が「今ここで支払う必要がある」と考えやすい場面で注意が必要です。偽サイトへのカード情報入力だけでなく、指定された不正な送金先へ支払ってしまうリスクもあります。
米国のFTCは、駐車料金の支払設備にあるQRコードが別のコードで覆われる事例について、2026年9月にも注意を呼びかけています(出典:米国FTCの注意喚起)。これは海外の注意喚起事例であり、日本の駐車場全般で同じ被害が発生していると示すものではありません。 QRコード決済を利用する際は、店舗名や支払先、請求金額を決済確定前に確認し、不自然な案内があれば施設の窓口に尋ねましょう。
「荷物を配達できなかった」「再配達の手続きが必要」といった通知を装い、QRコードから偽の配送手続き画面へ誘導する手口もあります。利用者が急いでいると、普段とは異なるURLや不要な個人情報入力に気付かず操作を続けてしまうおそれがあります。
FTCは、配達不能を装ったQRコード付きメッセージを詐欺の誘導例として挙げています(出典:米国FTCの解説)。また、注文した覚えのない荷物や紙の案内にQRコードがある場合も、送り主や目的を確かめることが大切です。再配達や配送状況は、メッセージ記載のコードではなく、配送会社の公式アプリや自分で確認した公式サイトから調べましょう。通知文は説明用の例であり、特定企業の実際の通知ではありません。
怪しいQRコードを見つけても、見た目の違和感だけで偽物と断定できるわけではありません。掲示の状態、リンク先、そこで要求される行動を組み合わせて判断することが現実的です。特に重要情報を入力する直前には、確認を一段増やしましょう。
掲示されたコードの上にシールが重ねられている、案内板の説明とコードの位置が不自然、問い合わせ先が不明などは確認すべき兆候です。ただし、正規の運営者が更新作業でシールを使うこともあるため、シールの存在だけで詐欺と決めつけてはいけません。
見知らぬコードを見つけたら、無理にはがしたり、試しにアクセスしたりせず、施設の職員や店舗スタッフへ知らせる方法が安全です。正規の案内か確認できない場合は、店頭端末や公式サイトなど別の経路で手続きを進めてください。異常に気付いたら、周辺の掲示物についても運営者に知らせてください。
カメラやQRコード読み取り機能がURLを事前表示する場合は、開く前にドメイン名を確認します。正規サイトによく似たつづり、不要に長い文字列、見慣れない短縮URLなどは確認のきっかけになります。ただし、正しいように見える文字列であっても、転送先が変わる場合があります。URLの外見だけで安全性を保証することはできません。
また、アドレス欄の鍵マークや「https://」は、通信が暗号化されていることを示す手掛かりであり、運営者が正規の会社である証拠ではありません。公式ドメインが分からないときは、検索結果の広告だけに頼らず、手元の公式資料や以前から使っているブックマーク、公式アプリから確認します。読み取り前の具体的な手順は、危険なQRコードの見分け方・安全に読み取る方法で詳しく紹介します。
QRコードの先で、突然パスワード、カード番号、暗証番号、ワンタイムパスワードの入力を求められた場合は、操作を止めましょう。正規サービスにもログインや決済が必要な場面はありますが、要求される情報が妥当か、今その手続きが必要かを別経路で確かめることが大切です。
| 確認項目 | 注意すべき兆候 | 推奨する確認・対応 |
|---|---|---|
| 掲示状態 | シールの重なり、案内との不一致 | 設置者・施設スタッフに確認 |
| URL | 似たつづりのドメイン、不明な転送先 | 公式アプリや既知の公式URLと照合 |
| メッセージ | 「至急」「停止する」など過度に急がせる | メール中のコードを使わず事実確認 |
| 入力要求 | 予定外のパスワード・認証コード・カード情報 | 入力を中断し公式窓口へ確認 |
| 支払い | 支払先名・金額・用途が説明と異なる | 確定前に照合し、疑問があれば中止 |
注 意
HTTPSだから安全、とは限りません 暗号化通信を使う偽サイトもあります。鍵マークがあっても、アクセスした理由、ドメイン、支払先や入力要求の妥当性まで確認してください。
予防の基本は、読み取り前・リンクを開く前・情報入力前という三つの場面で立ち止まることです。すべてのQRコードを避ける必要はありませんが、手続きの入口を自分で選べるようにしておくと、詐欺の誘導に乗りにくくなります。
最初に「誰が置いたQRコードか」「何をするためのものか」を確認します。信頼できる店舗の案内に見えても、後から貼り替えられる可能性があります。見知らぬメールやSMS、突然送られてきた画像内のコード、説明のない掲示物などは、特に慎重に扱いましょう。
安全確認の基本は次のとおりです。
スマートフォンのOSやアプリを更新し、危険なリンクへの警告機能も活用しましょう。ただし、警告がなくても安全とは限りません。
読み取り結果にURLが表示されたら、開く前に確認します。画面が開いた後も、正式なサービス名、ドメイン、操作内容が一致しているかを見直しましょう。ページの見た目が本物に似ていても、その場で本人確認や決済に進む必要はありません。
例えばアカウント停止の警告が出たら画面を閉じ、公式アプリや登録済みブックマークから通知の有無を調べます。URLやメッセージに記載された電話番号を使って問い合わせると、偽の窓口につながるおそれがあるため避けます。
アカウントには、使い回しのないパスワードに加えて、多要素認証や対応サービスでのパスキーを設定すると防御を強められます。ただし、認証コードを偽サイトに入力させる手口もあるため、多要素認証だけに頼らず、入力先を確認する習慣が必要です。
ポイント
本物か迷ったら、同じQRコードを使って確認しない メール・掲示物に載っているURLや電話番号とは別に、自分で把握している公式アプリ・公式サイト・施設の窓口から問い合わせることが重要です。
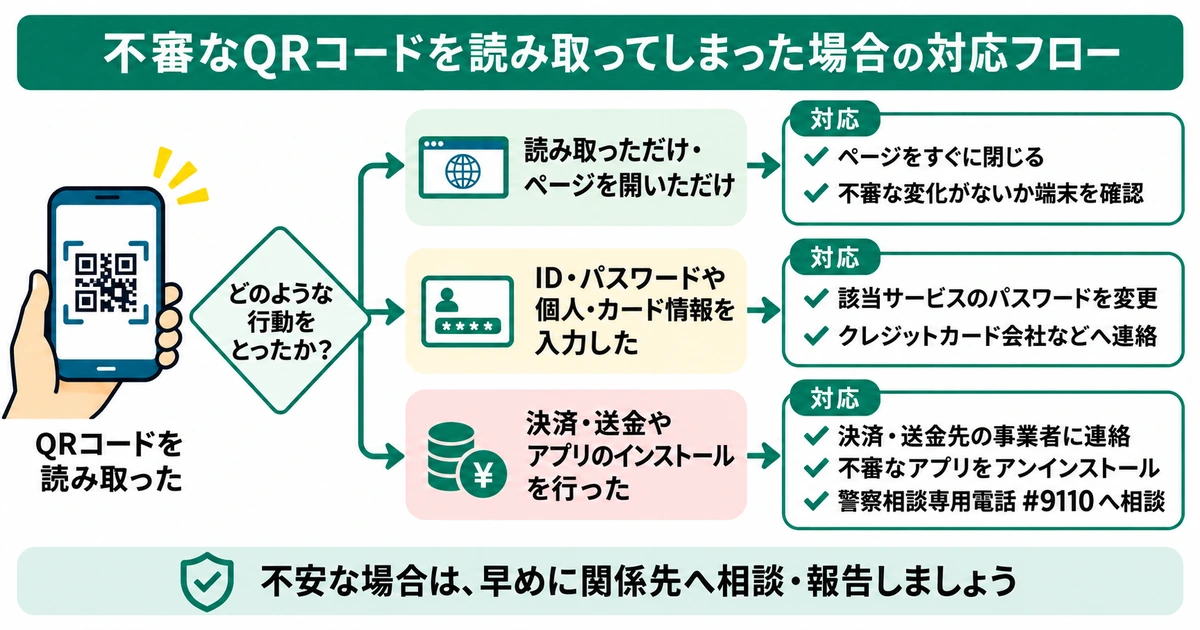
不安になったときは、何をしたのかを順番に確認してください。情報を入力したか、送金したか、アプリを入れたかによって優先すべき行動が変わります。被害の可能性がある場合は、相手からの追加指示に従わず、公式窓口へ連絡しましょう。
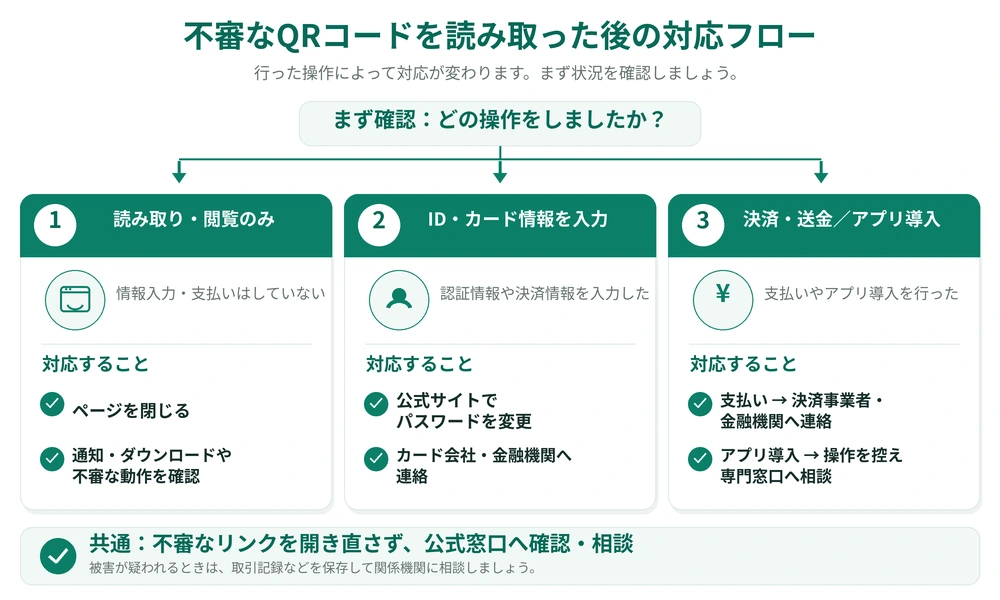
カメラでQRコードを読み取り、URLを見ただけなら、通常はそれだけで認証情報が相手に渡るわけではありません。リンク先のページを開いた場合も、情報入力やインストールなどを行っていなければ、フィッシングによる情報詐取が直ちに起きたとは限りません。IPAも、サイトにアクセスしただけで追加の操作をしていない場合は、基本的に被害は発生しないと説明しています(出典:IPAの注意喚起)。
不審だと気付いたらページを閉じ、通知やダウンロードが始まっていないか、アプリや端末の様子に不審な変化がないかを確認します。端末を最新の状態に保ち、怪しいアプリが見つかった場合や不審な動作が続く場合は、端末提供元や信頼できるサポート窓口に相談してください。状況が分からないからといって、そのQRコードをもう一度読み取って確かめる必要はありません。
偽サイトにIDやパスワードを入力した場合は、問題のサイトを使わず、公式アプリや既知の公式サイトから直ちに変更します。別のサービスでも同じパスワードを使っている場合は、そちらも変更してください。ログイン履歴、登録メールアドレス、連携端末などに見覚えのない変更がないか確認し、必要ならサービス提供元にアカウント保護を依頼します。
カード番号を入力した場合は、カード会社の公式窓口へ連絡し、利用停止や再発行の要否を相談します。ネットバンキングの認証情報を入力した場合は、すぐに金融機関へ連絡してください。SMSの認証コードやワンタイムパスワードまで入力した場合は、操作の詳細も伝えます。単にパスワードを変えればすべて解決すると決めつけず、不正利用の有無を継続して確認しましょう。
支払いを実行した場合は、決済サービスや金融機関の公式サポート窓口へ速やかに連絡し、取引番号、支払日時、金額、相手先などを伝えます。カードや口座の利用履歴も確認し、返金・補償などの扱いは各事業者の案内に従ってください。不審なアプリを入れた場合は、安易に操作を続けず、必要に応じて通信を切り、端末提供元や専門窓口へ相談します。
被害の相談では、QRコードが置かれていた場所、メールや通知の文面、表示されたURL、決済記録などが役立ちます。ただし、証拠を残すために不正なページへ再アクセスする必要はありません。金銭的な被害が疑われる場合は警察庁のサイバー事案相談窓口、消費者トラブルについては消費者ホットライン「188」も相談先となります。
チェックリスト
QRコードを案内や受付、決済、資料配布などに使う運営者には、利用者が安心して手続きできる環境づくりが求められます。発行時に正しいコードを用意するだけでなく、掲載後も掲示物とリンク先を確認できる体制が重要です。
ポスター、カウンター、案内看板など、QRコードを掲載している場所と管理担当者を把握しておきましょう。設置時の写真を記録しておけば、貼り替えや不自然なシールに気付きやすくなります。定期点検に加え、混雑するイベントや掲示物の更新後など、状況に応じて確認する機会を設定します。
点検では、外観だけでなく、実際の遷移先が予定した公式ページと一致するかも確認します。ただし、セキュリティ確認を目的としても、不審なリンクを一般利用者の端末で不用意に開かないようにします。異常を見つけた場合は該当掲示物の利用を止め、適切な担当者が安全な方法で確認してください。多数のQRコードを扱う場合の台帳や担当者管理は、QRコードの管理方法が参考になります。
公式サイトのドメインや問い合わせ先を案内物に併記し、「QRコードからの支払いでは何を確認すべきか」を利用者に伝えます。偽コードを発見した際の連絡先と対応手順をあらかじめ決め、受付担当、広報担当、情報システム担当などが迷わず連携できるようにします。
異常を発見したら、まず対象の掲示物を利用停止し、設置範囲とリンク先を確認します。そのうえで利用者への注意喚起、決済事業者や施設管理者との連絡、必要に応じた警察への相談を検討します。被害が確定していない段階では、確認済みの事実と調査中の事項を分けて知らせることが重要です。
継続運用の体制づくりは、複数部署・複数人でQRコードを管理する方法で扱っています。関連する安全対策を体系的に確認したい場合は、セキュリティカテゴリの案内も参照してください。
ポイント
組織の対応は「検知・停止・周知・再確認」 担当者が発見した異常をすぐ共有できる仕組みを設け、利用停止と注意喚起を迅速に行えるようにします。点検の頻度や役割分担は、掲示規模や利用目的に応じて決めてください。
Q
A
QRコードをカメラで読み取り、リンク先を表示しただけで、必ず被害に遭うわけではありません。主なリスクは偽サイトで情報を入力したり、支払ったり、不審なアプリを導入したりすることです。端末の脆弱性に起因する別のリスクもあるため、OSやアプリを更新し、不明なリンクは開かないようにしましょう。
Q
A
クイッシングは、QRコードを使って利用者を偽サイトなどへ誘導するフィッシングの手法です。店舗や公共施設の掲示物、メールなどを通じて、正規の案内に見せかけることがあります。QRコードそのものが危険という意味ではなく、発信元や遷移先を確かめずに操作することが問題です。
Q
A
安全とは限りません。HTTPSは通信が暗号化されていることを示しますが、サイトの運営者が本物であることまで保証しません。アドレス欄の鍵マークだけで判断せず、ドメイン、利用目的、入力を求められる情報を確認し、迷ったら公式アプリなど別の経路からアクセスしてください。
Q
A
見た目だけで確実に判断することはできません。後から貼られたシールや不自然な掲示は注意すべき兆候ですが、正規の更新作業でもシールが使われることがあります。コードの設置者を確認し、URLや遷移先を照合して判断しましょう。不審な掲示物は自分で剥がさず管理者へ連絡してください。
Q
A
送信者や内容を十分確認できないメールのQRコードは、安易に読み取らない方が安全です。差出人名が知っている会社でも偽装の可能性があります。本人確認や支払いの案内が届いた場合は、メール内のコードを使用せず、普段から利用している公式サイトやアプリで手続きの有無を確認してください。
Q
A
すぐに公式サイトや公式アプリからパスワードを変更してください。同じパスワードを他のサービスでも使っている場合は、そちらも変更します。ログイン履歴や登録情報に不審な変更がないか確認し、認証コードも入力した場合やアカウントを操作できない場合は、サービス提供元に連絡して保護を依頼してください。
Q
A
支払い先が不審だと気付いたら、決済サービスやカード会社、金融機関の公式窓口へ速やかに連絡してください。決済日時、金額、取引番号などを確認し、不正利用の有無を調べます。金銭被害が疑われる場合は警察にも相談しましょう。取引の取消しや返金ができるかは、利用したサービスや状況により異なります。
Q
A
まず該当掲示物の利用を止め、設置場所やリンク先、類似の掲示物に問題がないか確認します。担当部署と施設管理者に共有し、必要に応じて利用者へ注意喚起してください。被害の有無が不明な場合は未確認と明示し、警察や関係事業者への相談も検討します。平時から発見時の連絡先を決めておくと初動が円滑になります。
QRコード詐欺は、QRコード自体の便利さや、店舗・公共施設の案内に対する信頼を悪用する手口です。掲示物への不正な貼付け、メールからの偽サイト誘導、偽の決済画面、配送通知などを装った案内が代表例です。ただし、QRコードを使っているという理由だけで危険と判断する必要はありません。誰が設置し、どこへ誘導するコードなのかを確認することが重要です。
被害を防ぐには、読み取り前に掲示状態や出所を確認し、リンクを開く前にURLを確かめ、情報を入力する前に公式サイトや公式アプリから事実を確認する、という段階的な対策が有効です。HTTPSや画面の見た目だけでは本物と判断できません。支払いや本人確認を急がされても、いったん操作を止めて別経路で確認しましょう。
すでに読み取ってしまった場合は、操作内容を整理してください。ページを開いただけなのか、パスワードやカード情報を入力したのか、実際に決済したのかによって対応は変わります。重要情報を入力した場合は公式経路から変更し、関係するサービス提供元へ連絡します。金銭被害が疑われる場合は金融機関や警察などへの相談も必要です。
法人・自治体は、配布後も掲示物やリンク先を点検し、不正発見時の利用停止と注意喚起の手順を用意しましょう。複数部署で使う場合は報告先や役割分担も決めておくと、異常発生時の対応を進めやすくなります。
利用者は確認してからアクセスする習慣を、運営者は不正を発見して対応できる体制を整えることから始めてください。QRコードを継続的に運用する組織では、管理方法と担当者間の連携を見直すことが安全な利用環境づくりにつながります。
本記事は、法人向け動的QRプラットフォーム「QRDX」の企画・開発・運営に携わるメンバーが実務経験をもとに制作しています。
公開前には内容確認・編集・校正を実施し、公開後も制度改正や仕様変更に応じて定期的に更新しています。
法人・自治体でQRコードを利用する場合は、設置場所・遷移先・担当部署を管理し、不審な掲示やリンク先の異常に気付いた際に対応できる体制を整えることが重要です。
QRDXは、法人向けの動的QRコード管理サービスです。自社の運用方法や管理体制を見直したい場合は、必要な条件を整理したうえでご相談ください。
QRコードの管理・運用について検討している方へ
QRDXなら、動的QRコードの発行・管理・解析をまとめて行えます。