この記事でわかること
- 改ざん・すり替えの主な3パターンと被害のリスク
- 掲示物の上貼り・無断交換を防ぐ設置・運用の工夫
- 管理画面の権限設定とリンク先の不正変更対策
- 原本照合・URL確認を含む定期点検の進め方
- 改ざん発見時の初動対応と再発防止
TOP > QRコードガイド > セキュリティ > QRコードの改ざん・すり替えを防ぐ方法と運用上の注意点
セキュリティ
店舗のポスターや施設案内、イベントの受付などで使うQRコードは、印刷して掲示した後も安全に利用できるとは限りません。第三者が別のQRコードを上から貼ったり、公開用の画像を差し替えたりすると、利用者が意図しないサイトへ誘導されるおそれがあります。また、QRコードそのものに変更がなくても、転送先の設定が不正に書き換えられる場合があります。
対策の基本は、設置場所を管理すること、変更できる人を限定すること、正しい遷移先を継続的に確かめることです。本記事では、法人・自治体の運用担当者に向けて、改ざんの主なパターン、掲示物・データ・権限の守り方、日常点検の進め方、異常を発見した際の対応を解説します。
2026年11月1日 読了時間:約8分
この記事でわかること
目 次
QRコードの改ざんとは、正規の情報を利用者へ届ける仕組みが第三者の操作などによって変えられ、意図しない内容やリンク先を示す状態になることです。変更される対象は、紙に印刷されたコード、Web上の画像、コードからつながるURLの設定などに分かれます。対策を選ぶには、まず何が変更されたのかを見極める必要があります。
代表的なのは、店頭や駐車場、公共施設に掲示された正規のQRコードに、別のQRコードを印刷したシールを重ねる方法です。掲示物の見出しやデザインはそのまま残るため、利用者は運営者が用意したものだと思って読み取る可能性があります。FBIや米国FTCも、正規のQRコードの上貼りによって偽のサイトへ誘導する手口を注意喚起しています。
この手口では、元のQRコードの情報が技術的に書き換わるわけではありません。利用者が読み取る対象が物理的に置き換えられることが問題です。
Webサイト、PDF、デジタルサイネージ、配布物の制作データなどで、表示するQRコード画像自体が正規のものから別の画像へ変更される場合もあります。共有フォルダやCMSの編集権限が広すぎる、公開前に原本と照合しないなどの運用は、意図しない差し替えを発見しにくくします。
不正アクセスだけでなく、画像の取り違えでも誤ったリンク先が配布されます。変更を防ぐ対策とあわせて、誰がどのファイルを正式版として扱うのかを決めておきましょう。
動的QRコードは、一般に読み取った先の中継URLや管理設定を利用し、印刷済みのQRコードを変更せずに最終的な遷移先を更新できる方式です。便利な反面、編集権限を持つアカウントや転送設定が不正に操作されれば、コードの見た目が正常なまま別のページへ誘導されるおそれがあります。
一方、URLを直接記録した静的QRコードでは、コード内の文字列が印刷後に遠隔で変化するわけではありません。ただし、そのURLが示すWebページの内容やサーバー側の転送設定、ドメイン管理に問題が生じれば、訪問者の見える結果は変わり得ます。両方式とも、コードの発行時点だけを確認して終わりにしないことが大切です。方式の仕組みは「動的QRコードとは?」の記事で詳しく扱います。
ポイント
改ざん対策では「QRコードの現物・画像」「URLの管理設定」「最終表示ページ」を別々に確認します。
QRコードは、運営者が常に立ち会えない場所ほど管理方法が重要です。すり替えの発見が遅れると、利用者だけでなく掲示元である法人・自治体への信頼にも影響します。設置環境と扱う情報の重要性を踏まえ、点検の優先順位を決めましょう。
不特定多数が触れられる店頭ポスター、テーブル案内、駐車場の掲示、駅や公共施設の案内板などは、外部の人が近づきやすい環境です。短期間のイベントでも、設営から撤去までに複数の担当者が関わると、どれが正式な掲示物か分からなくなることがあります。
運営者は「設置場所」「設置開始日」「用途」「正規URL」「担当者」を対応づけて把握します。施設内の掲示物だけでなく、配布済みのチラシやWeb掲載用PDFも点検対象として扱いましょう。
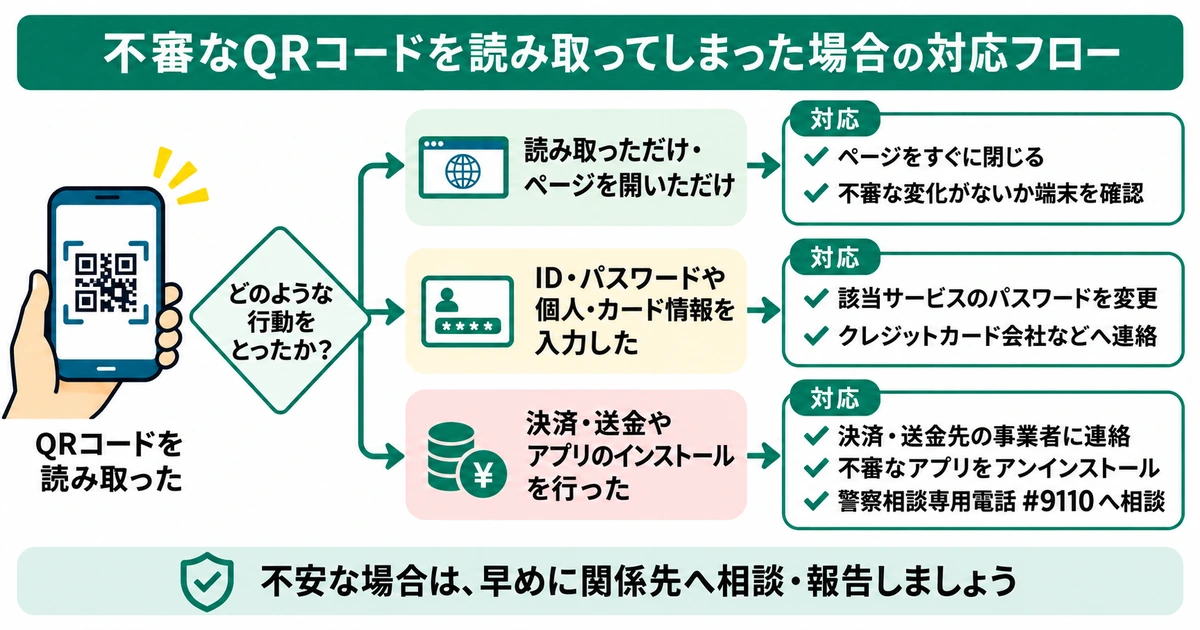
不正なQRコードを読み取った利用者が偽のログイン画面や決済画面へ進むと、ID・パスワード、個人情報、支払い情報の入力を促される可能性があります。読み取り後の情報入力や不審なアプリの導入が被害につながることがあります。国内のIPAもQRコードを悪用したフィッシングを紹介しています。
QRコードの改ざん・すり替えは、次のように対象ごとに備えを分けると整理しやすくなります。
| 改ざん・すり替えの対象 | 主な予防策 | 主な確認方法 |
|---|---|---|
| 掲示物のQRコード | 掲示方法・設置場所を管理する | 上貼り、剥がし跡、原本との違いを確認する |
| Webや印刷用のQRコード画像 | 原本を保管し、制作・公開権限を制限する | 掲載画像と承認済み原本を照合する |
| 中継URL・リンク先設定 | 編集権限、変更承認、アカウント保護を徹底する | 設定と最終的な遷移先を確認する |
対策は一つに絞るものではありません。例えば物理的な上貼りを防いでも、正規の管理画面が不正利用されればリンク先は変えられます。被害の全体像や利用者側の注意点は「QRコード詐欺の手口と対策」で確認できます。
現物のQRコードを守るには、設置前の判断、設置時の工夫、設置後の点検を組み合わせます。
まず、容易に手が届く位置に重要な決済・本人確認用のQRコードを長期間放置していないか確認します。管理者の目が届く場所、定期巡回する経路、受付付近などに置き、設置環境に応じて保護カバーや掲示方法を検討しましょう。
掲示物には、可能であれば運営主体、案内の目的、正規Webサイトのドメインなど、QRコード以外でも確認できる情報を併記します。ただし、組織名が印刷されているだけで本物と断定することはできません。利用者が不審に思った場合に、公式サイトや館内窓口を通じて確認できる導線を用意することが重要です。
現物確認では、QRコードの周囲に不自然な段差や気泡がないか、シールの端が重なっていないか、印刷の色や解像度が周囲と異なっていないかを確認します。封印シールや剥離の痕跡が分かる素材を利用する方法もありますが、それだけで貼り替えを完全に防止できるわけではありません。
正規の掲示物写真、承認済みのQRコード画像、想定URLを組み合わせて照合します。
注 意
封印・保護カバー・HTTPS表示は、それぞれ異なるリスクへの対策です。いずれも「QRコードが必ず正規のもの」という保証にはなりません。現物確認と遷移先確認を省略しないでください。
複数の拠点で同じキャンペーンを展開する場合、現物管理を担当者の記憶だけに任せないことが重要です。専用システムがなくても、表計算ソフトなどで次の情報を一覧化できます。
掲示物の作成時に管理番号を付け、設置時には写真と場所を記録し、撤去したら台帳の状態も更新します。担当者が変わっても同じ基準で点検できることが目的です。発行物の管理については「QRコードの管理方法」も参考になります。
掲示物に異常がなくても、管理画面やサイト側の設定が変更されれば利用者の遷移先が変わることがあります。そのため、デジタル上の管理は「誰が変更できるか」「何を変更したか」「変更が正当か」を確認できる設計が基本です。
QRコードの発行担当者と、公開済みコードの遷移先を変更できる担当者を分けるなど、業務に必要な範囲だけ権限を付与します。共有アカウントの使用を避け、可能な場合は個人ごとのアカウントと多要素認証を利用します。異動者や退職者、委託先の不要になった権限は速やかに見直します。権限を持つ人が少なければ安全だと決めつけず、
NISTのサイバーセキュリティフレームワークも、アクセス権限の見直しと最小権限を重視しています。複数部署が関わる運用については「複数部署・複数人でQRコードを管理する方法」で役割分担を補足します。
動的QRコードなどで遷移先を変更できる場合は、変更依頼、承認、実施、動作確認を一つの流れとして定めます。担当者が単独で変更できる環境では、悪意のない誤操作も発見しにくくなります。重要なリンク先については、変更前後のURLと変更理由を記録し、別の担当者が確認する方法を検討してください。
記録する項目は次のとおりです。
利用するシステムに変更履歴の保存機能がある場合は、その保持範囲と参照可能な期間を確認します。機能がない場合は、変更記録を別途残す方法もあります。承認手順と定期的な照合を組み合わせ、異常を早期に見つけることを目指します。
QRコードの読み取り直後に表示されるURLと、実際に最終表示されるページは一致しないことがあります。例えば中継URLから別のサイトへ転送する仕組みでは、最初のURLが正規でも、その先が想定外なら利用者にとって安全な状態とはいえません。
用語解説
リダイレクト:アクセスしたURLから、別のURLへ自動的に移動させる仕組みです。正規の運用でも使用されますが、設定の誤りや不正変更があると意図しないページへ移動する可能性があります。
点検時には、最初に読み取れるURL、途中の転送設定、最終的な到達先のドメインとページ内容を確認します。転送を許可する宛先を管理できる仕組みでは、許可先を必要な範囲に限定することも検討します。HTTPSは通信の保護に役立ちますが、接続先そのものが正規の運営者であることまで保証しません。
不正な貼り替えを見つける手順を日常運用に組み込み、点検方法を統一します。現物とデジタル設定を同じ台帳へ結び付けるのが実践的です。
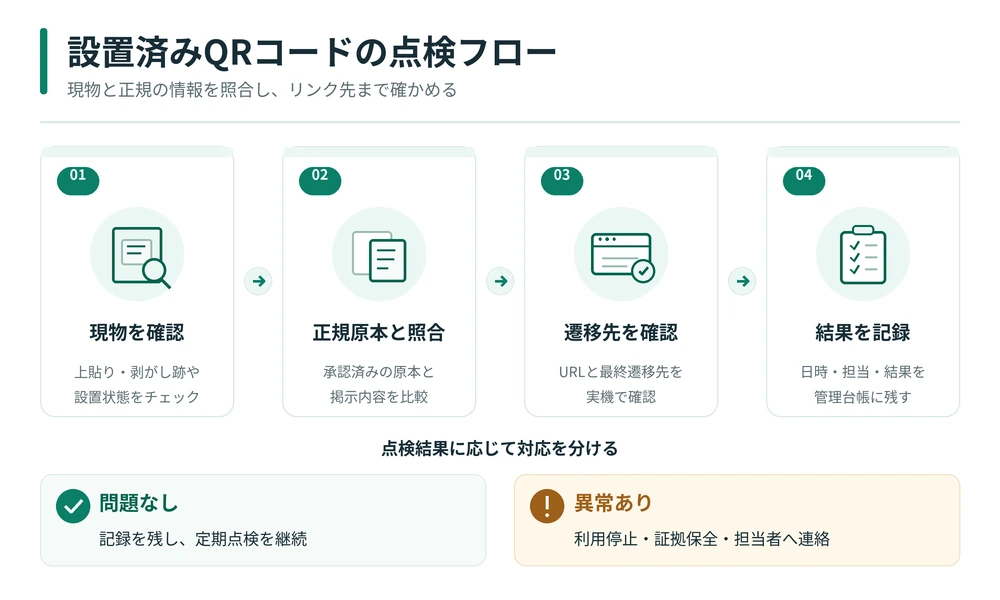
最初に掲示場所へ行き、台帳の設置場所と現物が一致するか確認します。掲示物の枚数、破損、上貼りの有無を見て、疑わしい部分があれば無理に剥がす前に状態を撮影します。次に、管理番号から承認済み原本を参照し、印刷の配置や掲載内容が一致しているかを確かめます。
QRコードの模様を人の目だけで比較するのは困難です。そのため原本の画像と照合するほか、信頼できる端末で内容を確認します。対象が多い場合は、決済・個人情報入力に関わる場所、不特定多数がアクセスする場所、過去に異常があった場所などを優先して巡回計画を立てます。
読み取り検査では、可能ならカメラアプリが表示するリンク先のプレビューを確認し、正規URLと一致するかを見ます。疑わしいURLは安易に開かず、情報システム担当者へ確認を依頼します。
重要なのは、表示されたURLだけではなく、最終的に到達するドメインやページ内容も確認することです。ログイン画面や決済画面では、突然求められる情報が変わっていないかにも注意します。管理画面の正規設定と読み取り結果に差があるときは、ブラウザ側のキャッシュ等も含めて原因を調べ、未解決のまま「問題なし」と扱わないでください。
実際の点検は「設置場所を確認→原本と照合→URLと最終遷移先を確認→結果を記録→異常時は利用を止めて担当部署へ連絡」という順で統一できます。この工程は、本文図解で流れを整理する予定です。利用者が危険なリンクを判断する際の詳しい考え方は「危険なQRコードの見分け方・安全に読み取る方法」で説明しています。
改ざんの疑いを見つけた場合、最優先は利用者が不正なリンク先へ進むことを防ぐことです。同時に、原因調査や再発防止のために必要な情報を残します。
不審な上貼りを見つけたら、まず対象のQRコードが読み取られないよう掲示を一時的に覆う、利用停止の案内を出すなど、現場に適した安全措置を取ります。
初動の優先順位は以下のとおりです。
現場判断で疑わしいシールをすぐ破棄すると、後から状態を確認しにくくなることがあります。安全確保を優先しながら、写真、発見時刻、設置場所、表示されていたURLなどの記録を残します。利用者から相談があった場合には、偽サイトへのアクセスや情報入力の有無を把握し、適切な相談・対応先を案内する必要があります。
初動対応では、発見した担当者、対応時刻、異常の内容、対象コード、想定されたURL、実際に確認できたURLを記録します。管理画面を利用する場合は、変更履歴やログの有無を確認し、保全方針に従って取り扱います。個人情報や決済に関係する可能性がある場合は、社内のセキュリティ・法務・個人情報保護担当部門などと連携してください。
その後、同じ画像を使用した掲示物、同一アカウントで管理しているQRコード、関連する転送設定を調べ、影響範囲を整理します。利用者への注意喚起や公開ページでの案内が必要かも検討します。届出などの必要性は、事案と適用制度に照らして判断します。
再発防止では「なぜ発生したか」だけでなく「なぜ点検で発見できなかったか」も見直します。NISTのインシデント対応ガイダンスも、事前の準備から検知・対応・復旧・改善までを含めた考え方を示しています。セキュリティ全般の整理は「QRコードのセキュリティ対策」に譲り、本記事では現物・設定・点検の改善に焦点を当てます。
対策を継続するには、実施内容を誰でも確認できる形にすることが大切です。担当者個人の注意力に頼らず、公開前と公開後の確認事項を標準化します。
公開直前に確認したい項目を、運用チェックリストとして整理します。紙の掲示物、Web上の画像、動的QRコードの設定で該当項目は異なるため、自社の用途に合わせて調整してください。
チェックリスト
公開後にリンク先を更新する場合も、更新前後のURL、承認者、実施者、確認結果を記録します。重要な掲示物ほど、担当者が不在でも確認・停止できる代替手順を用意します。
点検頻度に一律の正解はありません。誰でも触れられる屋外掲示や決済に関わるQRコードは、管理下にある社内掲示より優先度を高くするなど、設置環境と想定被害に合わせて決めます。例えば店舗の開店前点検へ組み込む、イベント会期中は設営・開場・終了時に確認する、自治体の掲示物は巡回業務と結び付けるといった方法が考えられます。これらは運用例であり、法定周期ではありません。
点検記録は「いつ、誰が、どのQRコードを、何と照合し、どのURLを確認したか」が分かる形にします。部署をまたぐ運用では、責任者と現場担当者の役割を分け、連絡漏れを防ぎます。セキュリティカテゴリ全体の情報を見直したい場合は「セキュリティカテゴリTOP」から関連テーマを確認できます。
現場でよく迷う改ざん防止の疑問に回答します。
Q
A
できます。Webページや配布用PDFに掲載した画像が別のQRコードへ差し替えられる場合があります。また、印刷済みのコードの上に別のシールを貼る手口もあります。ただし、静的QRコードの記録内容が遠隔で変わるわけではありません。画像と設置状態を原本に照らして確認してください。
Q
A
上貼りによる段差、シールの端、気泡、印刷の違いを目視で確認する方法があります。ただし、外観に異常が見えないケースも想定し、承認済みの原本や正規URLとの照合を組み合わせます。不審な掲示物を発見した場合は、利用者が読み取らないよう対処し、状態を記録して管理者へ報告してください。
Q
A
あります。動的QRコードの転送設定やWebサイト側の設定が不正に変更された場合、印刷物の模様は正常なままでも、最終的な遷移先が変わるおそれがあります。現物の点検だけで判断せず、管理画面の設定と実際の読み取り結果、最終的に表示されるページを確認することが重要です。
Q
A
一概にはいえません。動的QRコードはリンク先を更新できる方式であり、変更権限や管理アカウントの保護が重要になります。一方、静的QRコードでも掲示物のすり替えやサイト側の侵害は起こり得ます。方式そのものを安全・危険と決めつけず、使用するサービスの権限設定、変更手順、点検体制を確認してください。
Q
A
管理者の目が届く位置に設置し、上貼り・無断交換に気付きやすい掲示方法を選びます。設置場所や正規URLを台帳に記録し、定期的に現物とリンク先を確認してください。利用者がQRコード以外からも正規の案内先を確かめられるようにすることも有効です。封印や保護カバーだけに頼らない運用が大切です。
Q
A
すべての用途に共通する点検周期はありません。決済や個人情報入力に使うコード、誰でも触れられる屋外掲示、長期間残る掲示物などは優先度を高く設定します。店舗の開店前確認やイベントの設営・会期中巡回など、既存の業務へ組み込む方法が現実的です。頻度だけでなく点検者と記録方法も決めてください。
Q
A
まず利用者が不審なQRコードを読み取らないようにし、管理責任者へ連絡します。安全確保と並行して、現物の写真、発見場所、時刻、不審なURLなどを記録してください。関連する掲示物や転送先にも影響がないか確認し、必要に応じて利用者への注意喚起や社内のセキュリティ担当者への相談を進めます。
Q
A
いいえ。HTTPSは主として通信経路を保護するための仕組みで、QRコードの出所や掲示物の正当性まで証明するものではありません。偽サイトがHTTPSに対応している場合もあります。URLのドメイン、運営主体、最終的な遷移先を確認し、正規の案内と一致するか判断することが必要です。
QRコードの改ざん・すり替えを防ぐために重要なのは、発行時の安全確認だけで運用を終わらせないことです。QRコードは便利な案内手段ですが、印刷物が上から貼り替えられたり、公開画像や転送設定が変更されたりすると、利用者が意図しないページへ誘導されるおそれがあります。
掲示物では、設置環境の見直し、上貼りの有無の点検、原本との照合が基本です。Webや印刷データでは承認済みの画像を管理し、変更できる人を限定します。動的QRコードなどリンク先を更新できる仕組みでは、編集権限の制限や変更承認、記録の保存といった対策を組み合わせましょう。
公開後は、設置場所とQRコード画像だけでなく、読み取ったURLや最終的に表示されるページまで確認します。点検する対象、担当者、頻度、記録方法を台帳で整理すれば、複数拠点や複数部署でも同じ基準で確認しやすくなります。特に不特定多数が触れられる掲示物や重要な情報を扱うQRコードは、リスクに応じて重点的に管理することが大切です。
異常を発見したら、まず利用者が不審なリンク先へ進まないよう措置を取り、管理責任者へ速やかに連絡します。証拠の保全、影響範囲の確認、必要な周知を進め、同様の問題がほかの掲示物や管理設定にないかを調べます。
まずは自社・自治体で使用しているQRコードを洗い出し、管理されていない掲示物や、正規URLをすぐ確認できないものがないか点検してください。そのうえで、設置方法・変更権限・点検記録の三つを整えることが、継続的に安全な案内を提供するための第一歩です。
本記事は、法人向け動的QRプラットフォーム「QRDX」の企画・開発・運営に携わるメンバーが実務経験をもとに制作しています。
公開前には内容確認・編集・校正を実施し、公開後も制度改正や仕様変更に応じて定期的に更新しています。
QRコードを安全に利用するためには、発行後の管理方法や編集権限、運用体制も含めて検討することが大切です。導入・運用方法を整理する際は、サービスの機能と自社の管理要件を照らし合わせて確認してください。
QRコードの運用環境を整えたい方は、サービス情報やご相談窓口をご確認ください。
QRDXなら、動的QRコードの発行・管理・解析をまとめて行えます。