この記事でわかること
- QRコードを介して起こり得る主なセキュリティリスク
- 読み取る側が確認すべきURLや設置状況のポイント
- QRコードを発行・公開する側が実施したい安全対策
- 法人・自治体の管理体制と公開前・公開後のチェック項目
TOP > QRコードガイド > セキュリティ > QRコードのセキュリティ対策とは?危険性と安全に使うためのポイント
セキュリティ
QRコードは、Webサイトや申込フォームなどへ手軽に誘導できる便利な仕組みです。一方、読み取る前にはリンク先が分かりにくく、偽サイトへの誘導や掲示物のすり替えに悪用されることがあります。「QRコードは読み取るだけで危険なのか」「会社が配布するQRコードはどう管理すべきか」と不安を感じる方もいるでしょう。
QRコードのセキュリティ対策は、リンク先の確認、発行・掲示時の管理、公開後の点検を組み合わせて実施することが基本です。 読み取る人だけに注意を求めても、配布元の管理が不十分では被害を防ぎきれません。
この記事では、代表的なリスクと利用者側の対策に加え、法人・自治体が安全にQRコードを運用するための管理体制、チェック項目、異常発見時の対応を解説します。
2026年11月3日 読了時間:約5分
この記事でわかること
目 次
QRコードの安全性を考える際は、画像そのものだけでなく、画像が示す情報、リンク先のWebサイト、掲示・運用の状況を分けて確認する必要があります。特に不特定多数が利用する掲示物や、組織名を示して送るメールでは、利用者が「公式だから大丈夫」と思い込まない導線づくりが欠かせません。
QRコードは文字列などの情報を図形として表現する二次元コードです。URLが記録されている場合、スマートフォンなどで読み取ると、そのURLを確認したり、ブラウザーで開いたりできます。しかし、外見だけでリンク先のドメインや運営主体まで確かめることはできません。正規のQRコードと悪意のあるQRコードが、見た目では区別できない点が特徴です。
ただし、QRコードの読み取りそのものと、リンク先を開いて操作することは別の段階です。被害の発生条件は、偽ページへの情報入力、不審なファイルの実行、端末側の脆弱性などによって異なり、「読み取ったら必ず感染する」と断定するのは正確ではありません。
QRコードの対策というと、利用者が怪しいリンクを開かないことに注目しがちです。しかし、店舗や自治体が設置したポスターに別のQRコードが貼られた場合、利用者が注意していても判別が難しくなることがあります。また、発行元が管理していたURLの期限切れや設定ミスで、意図しないページへ誘導されることもあります。
利用者・発行者・管理者の各立場が対策を受け持つことで、ひとつの確認漏れを別の対策で補いやすくなります。
ポイント
QRコードを安全に使うには、①読み取る前後の確認、②正しいURLでの発行、③掲示・公開後の継続的な点検を組み合わせます。QRコードの形式だけで安全性が決まるわけではありません。
リスクには、第三者が意図的に仕掛ける詐欺と、発行・運用側の管理不備に起因するものがあります。混同すると対策が偏るため、何が起点となり、どの段階で被害につながるのかを整理しておきましょう。
フィッシングとは、実在する企業や公的機関などを装い、ID・パスワード・クレジットカード情報などをだまし取ろうとする行為です。QRコードを入口に使う手法は「クイッシング(Quishing)」とも呼ばれます。たとえば「アカウント確認が必要」「料金の支払いが未完了」と記したメールのQRコードから、正規サイトに似た偽ページへ誘導するケースがあります。
IPAはQRコードを悪用したフィッシングについて、QRコードが画像であるため、メール内のURLを調べる対策をすり抜ける場合があると説明しています。
対策は、表示されたURLの確認に加え、ログインや支払いを求められたら公式アプリや登録済みのブックマークから入り直すことです。似たドメイン名や急がせる文言にも注意します。具体的な詐欺のパターンは関連記事「QRコード詐欺の手口と対策」で詳しく扱います。
用語解説
クイッシング:QRコードを使って偽サイトなどへ誘導するフィッシング手法の呼び名です。QRコードという入口を使う点が特徴で、入力させる情報や詐欺の目的は通常のフィッシングと共通します。QRコードを読み取ったこと自体を意味する言葉ではありません。
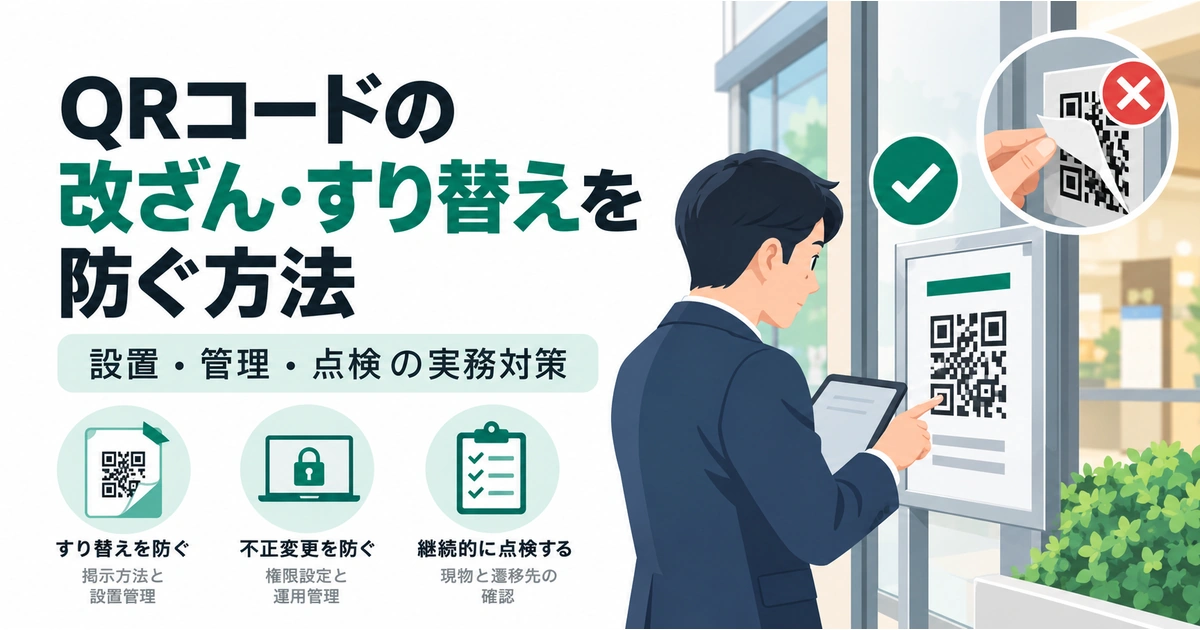
紙のポスター、駐車場の案内板、店舗の卓上メニューなどは、第三者が物理的に接触できる場合があります。正規のQRコードの上に別のシールを貼られると、利用者は本来の案内ではなく、攻撃者が指定したURLへ誘導されるおそれがあります。米国FTCは駐車料金の案内などで正規のQRコードが覆われる事例を注意喚起しています。
ただし、見た目だけで発見できるとは限りません。発行側は掲示箇所を定期巡回し、正しいURLへ移動するかを確認します。設置面の防止策や点検方法の詳細は「QRコードの改ざん・すり替えを防ぐ方法」と役割を分けます。
QRコード画像が正規のものでも、リンク先の管理が適切とは限りません。たとえば、転送設定の誤変更、リンク先ページの削除、利用していたドメインの更新漏れ、管理アカウントの不正利用などは、目的外のページへの誘導やリンク切れにつながり得ます。これは印刷物に触れなくても起こり得る問題です。
とくに複数の担当者がURLを変更できる仕組みでは、変更履歴、承認者、緊急時の差し戻し方法を明確にする必要があります。
正規サービスにもこうした画面はありますが、想定外の手続きを急がせる場合は慎重な判断が必要です。FBIは、身に覚えのない荷物に添付されたQRコードから個人情報の入力や不審なソフトウェアの取得へ誘導する詐欺について注意を呼びかけています。
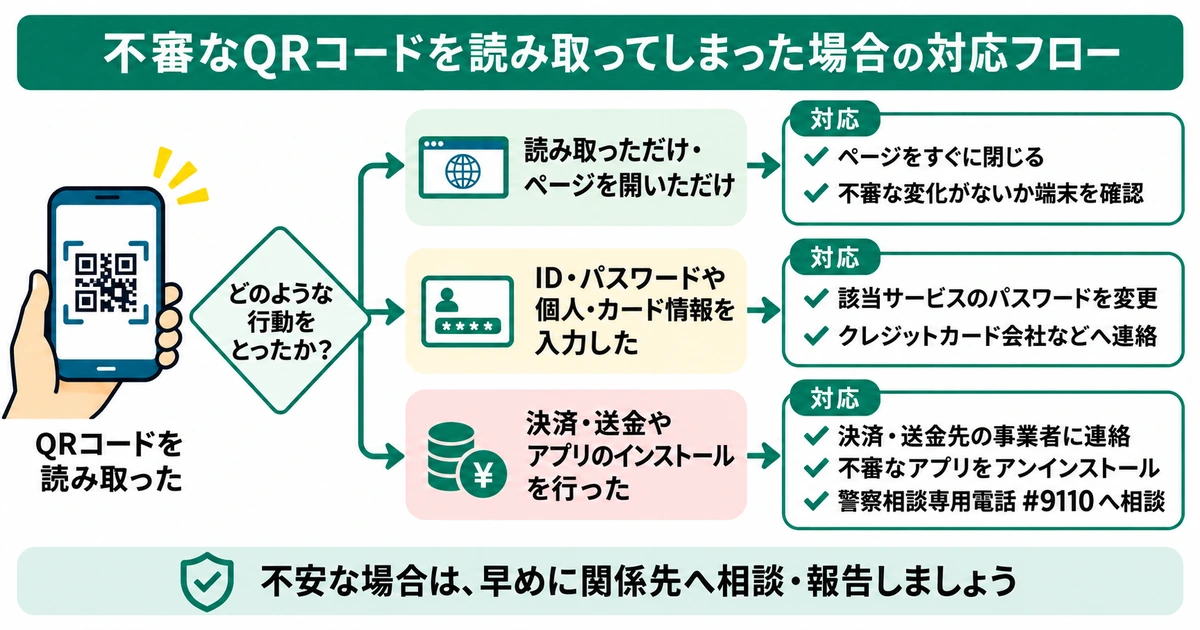
誤って情報を入力した場合は、入力した情報の種類に応じてパスワード変更、金融機関への連絡、勤務先の窓口への報告などが必要になります。
主なリスクと対策の比較表
| リスク | 主な被害・問題 | 基本的な対策 | 主な対応者 |
|---|---|---|---|
| 偽サイトへの誘導 | 認証情報・決済情報の詐取 | URL確認、公式経路から再アクセス | 利用者 |
| 掲示物のすり替え | 偽の案内・支払い画面への誘導 | 設置状態と遷移先の点検 | 発行者・施設管理者 |
| 転送先の不正変更 | 意図しないページへの誘導 | 権限管理、変更承認、履歴確認 | 管理者 |
| URL・ドメインの管理不備 | リンク切れ、誤案内 | 期限・所有者・公開期間の管理 | 管理者 |
| 不審なアプリ・入力要求 | 情報漏えいや端末への影響 | 導入元の確認、情報入力の中止 | 利用者 |
利用者の対策で重要なのは、QRコードの読み取りを禁止することではありません。配布元を確かめ、リンク先を確認し、重要な操作の前に公式経路へ戻るという行動を習慣にすることです。特にログインや決済を伴う場合は、単なる閲覧より慎重に確認します。
まず、QRコードを誰がどの目的で提示しているかを確認します。店舗や施設に掲示されている場合は、周囲の案内との整合性、シールの重なり、貼り直した跡などを見ます。メールやSNSで受け取った場合は、差出人名だけでなく、メッセージを受け取る心当たりがあるかを考えましょう。
正式な通知か迷うときは、そのQRコードを使わず、企業の公式サイトや既知の問い合わせ先から確認します。
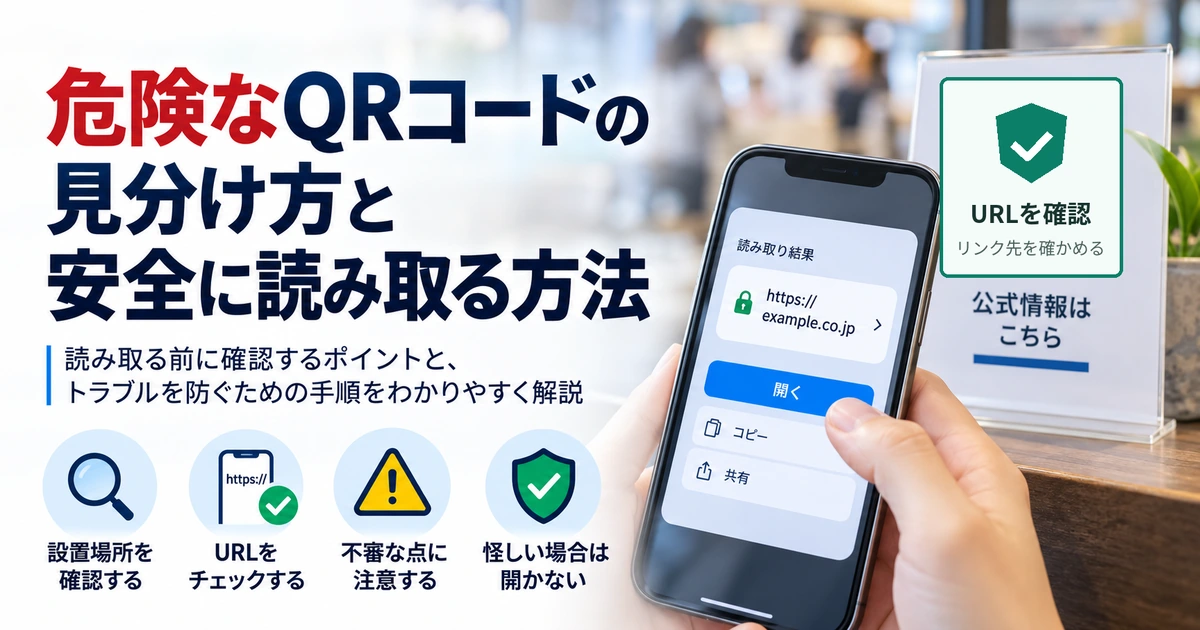
端末でURLをプレビューできる場合は、自動でページを開かずに表示内容を確認します。ドメインはサイトの運営元を見極める重要な手がかりです。たとえば企業名に似せた綴り、不要な文字列の追加、関係のないドメインへの誘導には注意しましょう。
「https://」で始まることと、そのサイトが正規の運営者によるものであることは別問題です。HTTPSは通信の暗号化に関係しますが、偽サイトでも利用され得ます。鍵の表示だけで安心せず、表示されたドメインが公式に案内されているものと一致するかを確認してください。具体的な確認画面や読み取り操作は「危険なQRコードの見分け方・安全に読み取る方法」で扱います。
注 意
QRコードのそばに企業名やロゴが印刷されていても、QRコードの中身まで正しいとは限りません。「HTTPSだから安全」「有名企業の案内だから安全」と決めつけず、アクセス先と利用目的を確認してください。
銀行、行政手続き、通販、業務用サービスなどへのログインが求められたときは、いったんページを閉じ、公式アプリや普段使うブックマークから対象サービスへアクセスし直します。
決済画面では、支払先の名称や金額が目的と一致しているかを確認します。身に覚えのない本人確認や、通常の手続きに含まれない個人情報の要求がある場合は入力を中止してください。本人確認コードやワンタイムパスワードを求められた場合も、利用者自身が開始した正規の操作であるかを確かめる必要があります。
リンク先の確認だけでは防ぎきれないリスクに備えるため、スマートフォンのOS、ブラウザー、アプリは更新しておきます。利用しないアプリや不要な権限を見直すことも重要です。
アカウントには使い回しのないパスワードを設定し、利用できるサービスでは多要素認証やパスキーを活用します。ただし多要素認証も万能ではなく、偽画面で認証コードを入力してしまうリスクなどがあります。ログインを促すページの正当性を確かめる習慣と組み合わせてください。
企業や自治体がQRコードを発行する場合、安全性の責任を利用者側だけに委ねることはできません。誰が作成し、どのドメインへ誘導し、どの場所で何日まで使用するのかを把握できる状態にしておくことが、トラブル予防と迅速な対応の土台になります。
QRコードに設定するURLは、原則として組織が管理する公式ページ、または委託先と責任分担を確認したページを使用します。外部サービスのフォームへ誘導する場合は、その事業者が何を取り扱い、リンク先を誰が管理するのかを確認してから公開します。サービス名が変わった場合やキャンペーンが終了した場合も、リンクが残り続けないよう管理します。
利用者が正規のリンク先と判断しやすいよう、掲示物には運営主体、QRコードの用途、必要に応じて文字で表記した公式URLなどを添えると役立ちます。QRコードだけを単独で掲載するより、不自然な誘導に気づける材料を増やすことができます。
発行前には、リンク先がHTTPSで提供されていること、証明書のエラーがないこと、想定した画面に到達することを確認します。転送を使用する場合は、最終的な到達先まで確認し、不必要な中継や古いドメインが残っていないか見直します。HTTPSだけでなりすましを防げるわけではないため、ドメインの所有・更新状況も管理対象です。
リンク先の変更が必要になった場合は、変更理由、承認者、変更前後のURL、実施日時を記録しましょう。
紙のポスターや看板、案内板に掲載するQRコードは、運用中の状態確認が欠かせません。掲示場所を記録し、定期的に現地でQRコードの貼り替え、破損、不自然なシール、案内文との不一致がないか確認します。
そのうえで利用停止や回収を判断してください。貼り替え防止素材や点検シールは補助策ですが、それだけですり替えを完全に防げるわけではありません。掲示物に関する具体的な管理方法は、別記事「QRコードの改ざん・すり替えを防ぐ方法」で詳述します。
QRコードからアンケート、申込フォーム、受付ページへ誘導する場合、どの情報を取得するかはリンク先の設定に左右されます。必要以上の個人情報を入力させないこと、回答内容を閲覧できる担当者を限定すること、利用目的や問い合わせ先を利用者へ分かりやすく示すことを基本にします。収集情報の保存期間や委託先の取り扱いも確認しましょう。
管理画面を複数人で利用する場合は、共通アカウントの使い回しを避け、担当業務に応じた権限を与えます。異動・退職時の権限削除や、委託先へのアクセス許可の終了も運用手順に含めてください。
複数の部署や拠点でQRコードを使用する組織では、個人の注意だけでは不十分です。部署間の役割分担は「複数部署・複数人でQRコードを管理する方法」でも扱います。発行時の承認、公開先の記録、定期点検、異常時の連絡までを標準化し、担当者が変わっても対応できる仕組みにします。
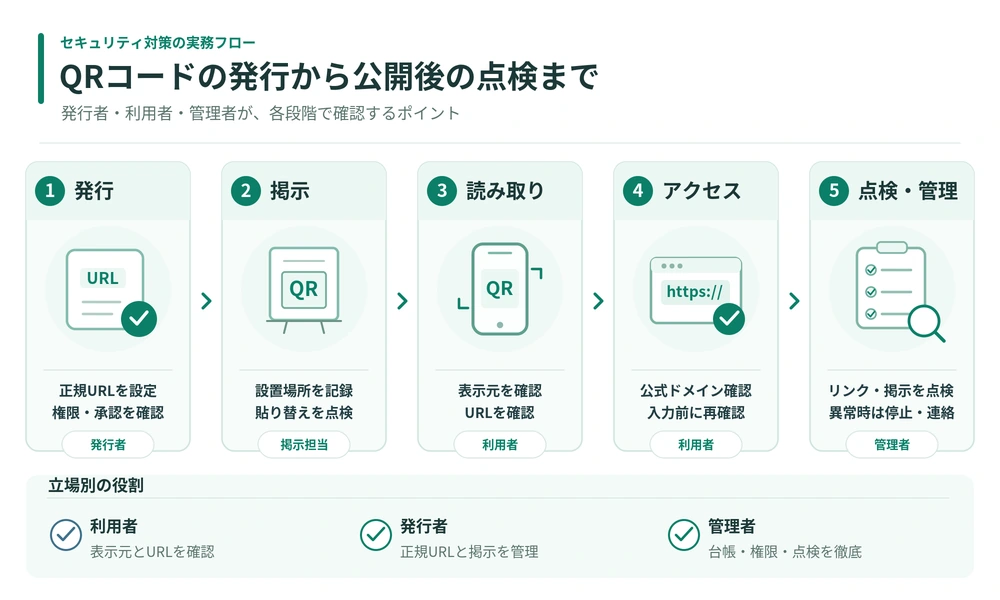
まずQRコードごとに管理台帳を作成し、最低限の情報を記録します。Excelなどの共有台帳でも開始できますが、更新権限や版管理のルールを決めてください。記録しておきたいのは、発行部署、管理責任者、誘導先URL、掲載場所、公開期間、最終確認日です。詳しい項目は「QRコードの管理方法」でも扱います。
発行時には「申請者がURLを登録し、別の担当者が内容と公開先を確認して承認する」といった流れを設けると、誤登録を減らしやすくなります。変更できる人と閲覧だけできる人を分けることも重要です。
静的QRコードは、一般に発行後に画像内の情報を変えられません。URLを直接記録している場合、ページを変更するには元のURL側で対応するか、QRコードを再発行する必要があります。一方、動的QRコードは転送先を管理できる方式があり、印刷後も誘導先の変更に対応できることがあります。詳しい仕組みは「動的QRコードとは?」で扱います。
しかし、動的QRコードだから自動的に安全になるわけではありません。転送先を変更できるという利点は、管理アカウントの不正利用や誤操作への備えが必要になることも意味します。反対に、静的QRコードも発行元のページやドメインを適切に管理しなければ安全とは言い切れません。
判断する際は「リンク先変更の必要性」「管理権限を制限できるか」「変更履歴を確認できるか」「停止・復旧できるか」「利用予定期間」の観点で比較し、運用体制に合う方式を選びましょう。
定期点検では、QRコードを実際に読み取り、正規ドメインに到達すること、表示内容が掲載目的と一致すること、エラーや不要な転送が発生しないことを確認します。あわせて印刷物の破損・すり替えの痕跡も調べます。
点検頻度は、公開場所のアクセスしやすさ、決済や本人確認の有無、公開期間、第三者に触れられる可能性などを基準に決めます。点検結果は実施日、担当者、確認内容、発見事項、対応状況を残し、翌回の点検に引き継ぎます。
不審なQRコードを発見したときの連絡先が曖昧だと、対応が遅れるおそれがあります。現地の掲示担当者、情報システム部門、広報担当者、委託先など、誰が何を判断するのかを事前に定めます。決済や個人情報入力を伴う案内は、通常の情報ページより優先して対応するルールが必要です。
疑わしい掲示物があれば、まず証拠を記録し、利用者への案内を一時停止するか判断します。その後、正しいURL、変更履歴、管理アカウントへの不正アクセスの有無を確認し、必要に応じてパスワード変更、権限の見直し、掲示物の差し替えを行います。被害のおそれがある場合は、影響範囲の調査と関係者への連絡を検討します。
ここまでの対策を実務へ落とし込むには、公開前・公開後・異常時で確認項目を分けると運用しやすくなります。チェックリストを単なる書類にせず、担当者と実施日が残る形で使用することが大切です。
公開前には、QRコードの画像が正しいかだけでなく、誰が最終的なリンク先と掲載内容を確認したかを明らかにします。
チェックリスト
公開後は、リンク切れの有無だけで完了としないでください。ページが表示されていても、転送先が変わっていたり、募集期間が終了していたりすることがあります。運用の中で確認項目を見直し、設置場所ごとのリスクに合わせて点検します。
チェックリスト
一方、証拠を残さず掲示物を処分すると、後から影響範囲を調べにくくなる場合があります。組織のインシデント対応手順と照らして、以下を順に実施しましょう。
利用者から「読み取って情報を入力した」と報告された場合は、入力内容を確認し、アカウントの保護や決済事業者への連絡などを案内します。
Q
A
一般的な読み取りでは、QRコードに含まれるURLなどを認識します。読み取った瞬間に必ず感染するわけではありません。ただし、危険なサイトへのアクセスや不審なファイルの実行、端末の脆弱性などによって被害につながる可能性があります。読み取った後の操作を慎重に判断しましょう。
Q
A
読み取りアプリやカメラに表示されるURLを確認し、公式に案内されているドメインと一致するか確かめます。短縮URLや見慣れないドメインなど判断が難しい場合は、そのリンクを開かず、公式サイトやアプリから目的の情報を探す方法が安全です。
Q
A
いいえ。HTTPSは通信を暗号化する仕組みですが、サイトの運営者が正当であることや、表示内容が安全であることまでは保証しません。偽サイトでもHTTPSを使うことがあるため、ドメイン名とアクセスした経緯を合わせて確認する必要があります。
Q
A
QRコードから偽のログイン画面や決済ページへ誘導し、ID・パスワード・カード情報などを盗もうとする手口です。「クイッシング」と呼ばれることもあります。メールや掲示物をきっかけとする場合があり、急がせる案内や不自然なURLには注意が必要です。
Q
A
完全に防ぐと断定できる方法はありませんが、掲示場所の定期点検、貼り替えに気づきやすい設置方法、正規URLの確認、発見時の報告体制を組み合わせることでリスクを下げられます。特に屋外や誰でも触れられる掲示物では継続的な確認が重要です。
Q
A
一概には決められません。動的QRコードには転送先を変更できる方式がありますが、変更権限や管理アカウントの保護が必要です。静的QRコードもリンク先やドメインの管理が欠かせません。変更の必要性、管理権限、点検方法などを踏まえて選択してください。
Q
A
発行台帳にURL、掲載場所、管理責任者、公開期間を記録し、発行・変更時の承認と定期点検を運用に組み込みます。個人情報を集める場合は、アクセス権限や委託先の取り扱いも確認してください。異常時の連絡先と停止手順を決めておくことも大切です。
Q
A
情報入力やアプリの導入をしていなければ、まずリンク先での操作をやめ、端末の状況を確認してください。パスワードを入力した場合は公式サイトから変更し、多要素認証の設定やアカウントの利用履歴を確認します。カード情報などを入力した場合は、関連する事業者へ速やかに連絡しましょう。
QRコードのセキュリティ対策で重要なのは、コードを一律に危険視することではなく、リンク先の正当性と公開後の運用状況を確認できる仕組みを整えることです。QRコードの見た目から安全性を判断することは難しく、偽サイトへの誘導、掲示物のすり替え、リンク先の管理不備など、複数のリスクを想定する必要があります。
読み取る側は、QRコードの配布元を確認し、表示されたURLやドメインを確かめてからアクセスすることが基本です。ログインや決済を求められた場合は、慣れた公式アプリやブックマークから入り直しましょう。HTTPSの表示や案内に印刷された企業名だけを、正規サイトである根拠にしないことも大切です。
発行する側は、正規URLの確認、公開前の実機テスト、掲示物の点検に加え、必要な情報だけを収集する設計を行います。QRコードの安全性は発行時だけで完結しません。リンク先の内容、転送設定、ドメインや契約の期限などを、公開期間を通じて管理する必要があります。
法人・自治体では、発行台帳、管理責任者、変更承認、権限設定、定期点検、異常時の連絡手順をまとめておくと、属人的な運用を減らせます。静的QRコードと動的QRコードのどちらにも注意点があるため、リンク先の変更が必要か、誰が変更を管理できるかを基準に選びましょう。
まずは現在公開しているQRコードを一覧にし、誘導先・管理者・掲示場所・最終確認日が分かるか確認するところから始めてください。確認できないものを優先的に点検し、必要に応じて管理方法を見直すことが、安全で継続可能な運用への第一歩になります。
本記事は、法人向け動的QRプラットフォーム「QRDX」の企画・開発・運営に携わるメンバーが実務経験をもとに制作しています。
公開前には内容確認・編集・校正を実施し、公開後も制度改正や仕様変更に応じて定期的に更新しています。
複数のQRコードを法人・自治体で使用する場合、発行数が増えるほど「どのQRコードが、どこへつながり、誰が管理しているか」を継続して把握することが重要になります。QRコードの作成方法だけでなく、リンク先変更時の運用、担当者による承認、公開後の点検方法まで含めて検討しましょう。
QRDXなら、動的QRコードの発行・管理・解析をまとめて行えます。